
Качаєте піратку — ловіть вірусну лихоманку!
Для багатьох не є таємницею, що в піратських файлах є баги та трояни
Те, що кожен третій піратський сайт (близько
Те, що згідно з дослідженнями кіберлабораторій, під час завантаження зламаних програм або великих ігор ймовірність заразитися прихованим вірусом становить понад 60 %. Зловмисники маскують віруси під файли активації
Те, що щороку піратські ресурси генерують понад 140 мільярдів відвідувань
NjRAT
Вірус NjRAT (Remote Access Trojan) активно поширювався з піратських сайтів
Він небезпечний тим, що надає повний доступ до системи, дозволяє робити скріншоти та перехоплювати натискання клавіш.
- Дає можливість керувати файлами, камерою та мікрофоном зараженого ПК
- Найстрашніше в цьому вірусі те, що його код є у вільному доступі, тому його легко поширювати
Winlocker
З піратських сайтів поширювалося сімейство Winlocker (програма для блокування екрана), яке вимагало викуп за розблокування системи
- Збитки від цього сімейства склали 150—200$
RedLine Stealer
Лише за час діяльності цього шкідливого програмного забезпечення
RedLine та його клон META скомпрометували понад 451 мільйон унікальних облікових записів користувачів по всьому світу
Якщо хочете, щоб ваш комп’ютер був без вірусів — купуйте ліцензію
Мені всього 11, так що я можу щось не знати)
А що ви думаєте з цього приводу, пишіть в комментарі!
YARA-Rules (мій репо по YARA, буду вдячен за зірочку)
97 коментарів
Додати коментар Підписатись на коментаріВідписатись від коментарівВидалила ще одну гілку з коментарями від Поплавок та Блейд та профілактично забанила на тиждень. Давайте поважати один одного та вести конструктивні дискусії без переходів на особистості.
Простий solition, як запустити програмку яку лячно інсталювати на основній машині:
Ставимо VMware Workstation (або VirtualBox), монтуємо віртуальну машинку з бажаною OS, не даємо ніяких зайвих пермішенів (бажано там взагалі доступ в інтернет відрубати) та шлюзів до основного компа, ставимо туди сумнівну програму — profit!
Навіть якщо злісні віруси унавозять цю віртуалку до синього скрина смерті — просто перевстановлюємо з бекапного імеджа і руйнуємо далі)
М$ по суті сама є «офіційним» вірусом
чого Ви рекламуєте купувати ліцензії коли є альтернативи у вигляді Free Software, Linux, Bsd..?
якщо гарно знаєшь
публічний дімсайт з релізами від сцени то іпрезервативиантивіруси не потрібніта все одно колись проскоче, даже на рутрекері, даже на толумпі
так само можна казати про що завгодно і не тільки про «піратки»... js скрипт, дірки у роутері або вєнді, навіть за прикладом далеко ходити не треба — при встановлені якогось «офіційного» софта пропустити галочку яка дає згоду тихо встановити якесь лайно, або злами офіційних сайтів чи підроблені підписи драйверів ітд...
так, ризики є усюди як і у реальному так і у віртуальному житті, просто треба усвідомлено вмикати мізки коли шось качаєш або запускаєш, і шапочка з фольги тут мало допоможе.
del
Друже, тобі 11 років? Йди вчися перевстановлювати Windows і робити резервні копії важливих файлів з ПК своїх бітьків і свого ПК. Не плати шахраям, агов. Нащо нести збитки? Вмій виправляти все сам. Вмій видалити вірус сам.
А хто сказав що я не вмію?
комментувати це не буду.. А то я ж не знав, дякую, Андрію!
Щоб не виправляти все сам, що я до речі вмію, треба знати кібер гігієну та не качати піратки
звісно ж я вмію, якщо я б не міг видаляти вірус сам, нащо мені тоді професія Malware Analyst?
Якщо це все так, тоді чому сімейство понесло збитки?
Треба знайти надійного постачальника. Не думайте, що все, що платне — без вірусів. Дехто може навіть із платним програмним забезпеченням підставити вірус або програму-шпигун.
якщо це офіц. легальне ПО у якої багато аудиторії, вона буде без вірусів
досі наївно звучить)
У вас не розуміння домену кібербезпеки з різними векторами атак та якийсь дитячий абсолютизм (хоча вам 11, тут швидше питання чи батьки вас водять до психіатра з вашою манерою спілкування та агресії щодо інших коментаторів). Це не професійно і я б не найняв таку людину в цю сферу в дорослому віці.
Щоб більше не писати такі коментарі, рекомендую ознайомитись із історією зараження однієї з найпопулярніших та найвідоміших утиліт як CCleaner:
After Piriform was acquired by Avast, in September 2017, CCleaner 5.33 was compromised by the incorporation of the Floxif trojan horse into the distributed program that could install a backdoor, enabling remote access to 2.27 million machines which had installed CCleaner. Avast claimed that the malware was already in CCleaner version 5.33, prior to the purchase of Piriform. Forty of the infected machines received a second-stage payload that appears to have targeted technology companies Samsung, Sony, Asus, Intel, VMWare, O2, Singtel, Gauselmann, Dyn, Chunghwa and Fujitsu. On 13 September, Piriform released CCleaner 5.34 and CCleaner Cloud 1.07.3191, without the malicious code.
Про мусорні платформи як Google Play, який офіційно розповсюджує трояни та сам факт, що альтернативний стор APKPure сам по собі був зламаний та розповсюджував трояни на користувацькі Андроїдні девайси взагалі мовчу.
я в шоці, познайомився з справжнім комьюніті доу ще з моєї статті «Exe-файли з торентів це майже завжди вірус»
Всім там я відповідав не токсично, як це робили більшість комментаторів
Та й тут я відповідав теж не токсично, наприклад, подивіться мій перший комментар над гілкой Laura Bell
Наступні комментарі — були дуже токсичними, наприклад як робив поплавок. за це звісно чомусь мене в мут відправили а не його, але не має різниці
чому я маю терпіти таке відношення до мене?
хоть би раз хоть хтось окрім моїх підписників зацікавились би, подивились мої статті, та хоча б аналізували, токсичний я чи ні, но звинувачений чомусь завжди тільки я.
мої токсичні коментарі були тільки із за емоц. зриву, тому що тут теж білшість комментарів, токсичні
Якщо я якось образив пана Андрія, прошу пробачення.
це CVE а не проникнення, CVE — це проблема в коді проги, з якої йде ця критична помилка
все в мене розуміння, не хвилюйтесь
я сказав «якщо це законне ПО, в якої багао аудиторії, в неї не буде вірусів» а ви чомусь приписали до сюди CVE
Базовий Avast ловить твій NjRAT. Я вже забув що таке віруси, це щось з далекого минулого
ну ладно якщо оріг версія і модіфікації які знає аваст, согласєен, нє спорю
але бувають склеювання вірусів, криптори та прочи гарні модіфікацїї
я за вас дуже радий, напевно ви просто не качаєте всяку хєрню та знаєте о кібергігієні, так тримати
В топіку дорослі дядьки всерйоз сруться з11-річною дитиною, переходячи на особистості. ***аний стид.
Коротше, у коментарях нижче стало зрозуміло, що автор цього посту дослідження не читав, а прочитав коротку статтю від зацікавленої в боротьбі з піратством ACE в Азії. Але оскільки автор ще вчить англійську, то текст «Study Finds Consumers up to 65 Times More Likely to be Infected with Malware When Using Piracy Sites» було перекладено (або, що ще гірше, вигадано) як «Те, що згідно з дослідженнями кіберлабораторій, під час завантаження зламаних програм або великих ігор ймовірність заразитися прихованим вірусом становить понад 60 %».
Чи варто ще говорити, що самі цифри у 65 разів (а не відсотків) взяті зі стелі зацікавленою матеріально особою в боротьбі з піратством, а в самому дослідженні вони, по суті, також взяті зі стелі, оскільки в контрольній групі непіратських сайтів взагалі не знайшли вірусів — тобто 0 до нескінченності.
Я не знаю, чи є під тегом security якась модерація, але це явно ложна стаття.
не знаю, чи є під тегом security якась модерка, мені здається руслан пише чепуху повну
слухай, як я вже тобі сказав іди пропєй таблєткі, ти називаєш держ. спецзв’язок «кринжом» а про ACE ващє молчу
не хочу з тобою продовжувати бесіду, всього найкращого
Даже не знав, що ти дивишься тєтрадку смєрті
Моя абсолютно ліцензійна вінда збирає про мене більше даних ніж будь який троян колись міг. Теж саме робить Андроїд, Епл і Хром.
Зверху до цього в мене навіть контролю за оновленням немає, тобто МС/Apple може мені присунути будь який key logger в будь який момент
Тому випийте таблєткі спіть спокійно
ну так майкрософт, хром, андроїд та мак її не продає, як це роблять трояни
Чого ж не продають. А таргетована реклама на чому будується? А АІ з яких даних навчають, до сіх пір клаємо на «покажіть де тут світлофор».
А інформація про пробки на Гугл мапах?
Вони на тому більше заробляють ніж всі скамери разом узяті
Не портите ребенку дество. А то он еще узнает, что производители антивирусов делали вирусы.
не правда, если говорить о крупных и легальных, даже вот забил в гугл
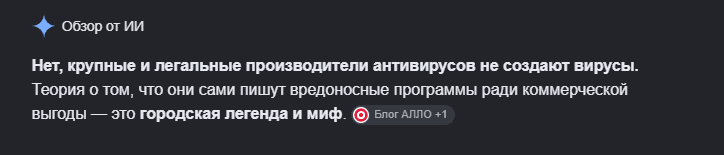
Да, в основе крупных капиталов не стояло преступление, правителсьство заботится о народе и в
телевизореИИ пишут только правдуне знаю что вам даже и ответить
так звісно, бо вони самі і є платними «офіційними», «ліцензованими» вірусами;)
це персональні дані назвиається
дарую ідею, безкоштовно — DOU Junior
навіщо мені це?)
це подарунок для адміністрації dou)
Вірю репакам від хатаба більше ніж майкрософтам та еплам.
Статті виглядають як якийсь комплекс і страхи невідомого. Тут же потрібен академічний підхід до вивчення питання, де і на яких торрентах є віруси, як часто. Я ось упевнений, що якщо ти скачаєш найпопулярніші роздачі з рутрекера, то там нічого не знайдеш. Є Nexus Mods, який поширює неліцензійні моди, є ж так звані перевірені репакери, перевіривши роздачі яких ти нічого не знайдеш. Є країни, у яких вся інфраструктура побудована на піратських Windows. Ну і ще є економічна складова. У мене є «друг», який за дитинство награв на піратській Windows ігор на тисячі доларів, а вкрасти можна було тільки пам’ять харда ціною в 0 копійок. Думай.
Він же помер?
А тому його старі репаки вже неможливо скомпроментувати
...
focus.ua/...0-osib-vidklyuchayuchi-pk
cip.gov.ua/...software-through-torrents
newformat.info/...200-tisyach-komp-yuteriv
www.ukrinform.ua/...__doktor_veb_1805693.html
«Те, що кожен третій піратський сайт (близько35–40 %) безпосередньо містить шкідливий код (наприклад, Igruha)»
«Те, що згідно з дослідженнями кіберлабораторій, під час завантаження зламаних програм або великих ігор ймовірність заразитися прихованим вірусом становить понад 60 %. Зловмисники маскують віруси під файли активації»
лол
А де дослідження що торрент отриманий з «ігрухи» був інфікований?
Усі ці посилання на непрофільні сайти і тим більше «cip.gov.ua» — це повний кринж в академічному середовищі. «Те, що згідно з дослідженнями кіберлабораторій ... 60 %» — це взагалі що таке? Які дослідження, де посилання на них, звідки цифри? Може, ці кіберлабораторії знаходили ці піратські сайти запитами «скачати вірус»?
Взагалі-то ти як постер мав сам у всьому розібратися, зрозуміти, валідні чи ці дослідження, яка там вибірка, логічна вона чи ні, які віруси та категорії перевіряли, і перекласти нам усе це зрозумілою науково-популярною мовою.
Але в тебе, очевидно, в 11 років немає розуміння, що таке наукове дослідження, і ти навряд чи зможеш перекласти дослідження в якийсь науково-популярний текст. У результаті ти дав посилання на новинні сайти, де редактори, скоріш за все, розуміються на цій темі ще менше за тебе, але можуть у стилі жовтої преси налякати вже зовсім нічого не розуміючих обивателів.
У результаті ти сам пишеш жовту пресу і демонструєш свою неспроможність як спеціаліста.
Думай.
ааа... Державна служба спеціального зв’язку та захисту інформації України це повний крінж, ну ладно
Твердження про 60% — це статистика звітів таких кіберлабораторій, як, наприклад, MalwareBytes
zmina.info/...rayamy-opytuvannya-viber
cip.gov.ua/...u-chas-pidvishiti-pilnist
hoxhunt.com/...de/phishing-trends-report
www.getastra.com/...ishing-attack-statistics
Аналітики міжнародного Альянсу з питань творчості та розваг та вчені Університету Маккуорі досліджували понад тисячу найпопулярніших піратських сайтів, стрімінгів та хакерських форумів Азії та Європи59–65 відсотках випадків користувач отримує приховану кібератаку замість реального контенту
скрипти для скачування файлів за запитами на кшталт безкоштовно або зламаний софт і виявили, що у
інфа з www.alliance4creativity.com/...-when-using-piracy-sites
Трояни: Становлять приблизно 35 відсотків
Рекламні скрипти: Складають близько 34 відсотків
лол
Consumer Risk
from Piracy in
Southeast Asia
ММ Азія, а прочитав ти хочаб перший слайд...
Я свій час на вивчення цього дослідження витрачати не буду, як мінімум тому, що це не моя сфера, саме дослідження по собі сумнівне, і це взагалі інша частина планети — АЗІЯ, це взагалі ніякого відношення не має до CIS торрент-трекерів як основних розповсюджувачів способів скачування піратського контенту.
Але достатньо взяти твої тези, дати дослідження будь-якому ШІ — і він напише, що
«Так. Якщо коротко: **наведений текст суттєво спотворює результати саме цього дослідження**.59–65% випадків користувач отримує приховану кібератаку“**. У дослідженні такого висновку немає».
Найголовніша помилка — твердження **„у
Тому що ти сам не розібрався в предметній області, ти не вивчив дослідження, методики і повторив неправильний жовтушний висновок лохів-редакторів ACE.
У результаті у нас тут на DOU навіть не лженаукова, а лженауково-інфоциганський набросок. А ком’юніті просто навіть ліньки розбиратися у твоїх текстах, але абсолютно всі розуміють, що це абсурд.
Це просто комбо
ти звинувачуєш мене в тому, що я «не розібрався», але в наступному ж реченні відкрито визнаєш «Я свій час на вивчення цього дослідження витрачати не буду, закинув у ШІ»
тобто твій академічний підхід — це попросити чатджпт почитати за тебе репорт, а потім видати галюцинацію нейромережі за істину в останній інстанції? сильно
ти серйозно вважаєш, що у малварі є державні кордони? чи що хакери з нашого регіону використовують якісь інші, «елітні» методи доставки троянів, які відрізняються від азійських чи європейських?
називати офіційний звіт ACE «жовтушним висновком лохів-редакторів» — це ось як раз твій абсурд
лол
Я за тебе вивчати його не буду щоб повернутися з"
«.
Це твій обов’язок, а не мій. Це ти самоназваний «Junior Malware Analyst» і хоча б дослідження за своєю темою маєш осилити. Але ти нічого не вивчив і видав явно неправдивий текст за результати дослідження. У дослідженні й близько нічого немає про «ймовірність заразитися прихованим вірусом становить понад 60 %» — цього немає навіть у статті, яку ти скинув. Я б такому спеціалісту не довірив навіть підмести підлогу в офісі. Він скаже, що прибрав, а там брудно.
Слухай, Руслане, вимагати від мене якогось «академічного підходу», а потім самому зганьбитися на все DOU фразою «я свій час на вивчення витрачати не буду, закинув у ШІ» — це просто анекдот
тобі ліньки було прочитати декілька сторінок репорту, ти згодував його чатджпт, а тепер вигадуєш «експертну думку»? сильно, справжній сеньйорський підхід, нічого не скажеш
Так, я міг не ідеально сформулювати відсотки
Мені 11 років, я ще вчуся, але я відкрив оригінал, знайшов дослідження вчених з Університету Маккуорі і спробував розібратися
а ти, дорослий мужик, сидиш на доу, в очі не бачив першоджерела, але роздмухуєш тут трагедію, щоб хоч якось самоствердитися за рахунок дитини
спитай у свого чатаджпт хто такий blade391off, що таке яра правила та фрази для підтримки своєї самооцінки
тому що я у свої 11 пишу яра правила, аналізую малварь та прочу шкоду яка до речі з найбльшим шансом на твоєму пк, якщо ти качаєш від хатаба все
іди випий таблетки, почитай хоч один репорт своїми власними очима, а вже потім лізь когось повчати
продовжувати з тобою цей цирк без жодного технічного аргументу я не збираюся.
пойняв мужик, йому 11, йому можна пороть будьяку дічь поки йому не буде 18 ;)
а ти тут самостверджуєшся за рахунок дитини
звикай, це новий тролінг такий
тоді зроби мені розповідь прям у свого чатаджпт запитай «на сьогодняшній день є ризик получити вірусняк качаючи з піратки» він тобі скаже те що казав і я
звикай, то що піраткі штуки нєбєзопасні, дєд
Згідно з дослідженням Національного університету Сінгапуру, 61 % нових комп’ютерів із попередньо встановленим піратським ПЗ виявилися зараженими шкідливими програмами, ще до початку використання. 61% нових комп’ютерів із попередньо встановленим піратським ПЗ, згідно з дослідженням Національного університету Сінгапуру, виявилися зараженими шкідливими програмамия, ще до початку використання
news.microsoft.com/...enterprises-us500billion
Поплавок та Блейд, вам попередження за образи та неконструктив — не продовжуйте ці розборки, будь ласка. Гілку видалила
норм такой «неконструктив» — чувак просил11-летнего интимные фото скинуть
Ну я ж не буду переказувати, що вони один одному наговорили. Принагідно всім нагадую, що у нас є спеціальна кнопка для таких випадків «поскаржитись» — користуйтеся
кожаева который один из немногих протестовал против дия сити — забанили. челу который у ребенка голые фото просил удалили неконструктив.
прикольно
Його забанили не за це, якшо шо. Але я не буду тут розбирати окремі бани окремих користувачів
Тож заблокуйте того поплавка, він буквально порушив закон
Ви цей... Як би це сказати...
Не те щоб я пропонував забанити всіх неповнолітніх на сайті, але ж ваші правила під них не заточені ніби
а в результаті тут в їх адресу якась х..ня від анонімів поститься
то ж ви або правила доповніть, або наглядайте за ними
бо ви виходить «в ответе за тех кого приручили»
вопрос администрации: в ситуации если бы ребенок его послушал вы бы потом тоже про волшебную кнопку рассказывали?
вопрос вам лично: если бы кто-то вашему ребенку такое написал вы бы тоже пошли бы волшебную кнопку искать?
ну конечно же это шутка была, хотя не знаю что у поплавка за вайб, ударился головой наверное, ахахахахха
розвідка боєм ;)
діти зараз на заняттях
привет, с интересом читаю все твои статьи!
мне недавно пришел ваучер на бесплатный месяц спотифай а потом мне на работе сказали что надо пройти какой-то курс по фишингу и безопасности, но подписку так и не дали
я так и не понял к чему тут рыбалка, но хотел тебя как специалиста по безопасности попросить объяснить что они от меня хотят и как получить тот бесплатный месяц
спасибо!
привет, очень приятно что у меня такие крутые зрители)
рыбалка тут и вправду не причем, фишинг это вредоносные ссылки, когда ты на них заходишь — могут скачаться вирусы на пк, может быть фальш скрин, может быть блокировщик экрана на джава скрипт, или могут украсть данные например пароли от аккаунтов
никакого премиума ты спортифай не получишь, это как раз был фиш
Если бы это были настоящие хакеры, они могли бы через твой клик получить доступ к рабочим компьютерам и зашифровать все данные фирмы
может директор компании на которую ты работаешь, получал странные письма, и предупредил тебя)
всегда пожалуйста!
это все просто от нажатия на ссылку? как тогда интернетом пользоваться?
я могу попробовать перепечатывать все руками но они иногда прям очень длинные — мне они целиком не показываются
к сожалению :D
сейчас хакеры вышли на новый уровень, они делают вин локеры сайты (я писал о них ранее) кстати на одного из них недавно попался, точнее мой батя, хотел скачать музыку с соундлакес или какой то другой сайт не помню, нажал кнопку скачать, ему высветился баннер
СБУ Украины то что якобы он нарушил закон и штраф 5к гривен
ну, слушай
все вроде бы и просто, пользоваться официальными и проверенными ресурсами, как у тебя было например с спортифаем
ориг сайт спортифая это spotify.com, ничего другого
не качать всякую херную, особенно с пират.сайтов
кстати крутое умение, ссылки длинные например стим-фиш специально чтобы людям было лень все смотреть, и вот такая вот нажива, как на рыбалке)
Так что все довольно просто, я об этом на доу и рассказываю, скоро буду выпускать статью о кибергигиене, хочу ее прям масштабную сделать, чтобы залетела
спасибо!
я правда все равно чуть побаиваюсь на твою ссылку нажимать
дело твое) это кстати круто когда ты боишься нажимать просто так, советую проверять все ссылки у гугл ии, хотя он тоже бывает ошибаеться, но очень редко
Перепечатывать не надо!
Дарю лайфхак: фотографируешь на смартфон, распознаешь текст каким-нибудь файнридером, пересылаешь обратно на комп (например через My Notes вайбера), делаешь Ctrl + C, потом Ctrl + V в адресную строку браузера и вуаля — только теперь линк полностью безопасен, можно нажимать!)
сори, мне кажется ты все-таки не специалист
я же говорю — с короткими ссылками у меня проблем нет. проблема именно с длинными которые не показываются полностью. соответственно сфотографировать их я не могу!
Я еще тот специалист!
Похоже у вас проблема с железом — советую купить широкоформатный 4К монитор или, знаете, лучше сразу настенную плазму, метра 2 диаметром, — тогда длинные ссылки точно покажет полностью.
И фотографировать их лучше не на смартфон, а на профессиональный фотоаппарат!
а... ну ладно..
тогда скажите пожалуйста, какую какую тактику атаки использует APT 44
Та легко, мене поки що у гугелі не забанили)
APT 44 використовує широкий спектр складних технічних засобів для проникнення та саботажу:
Початковий доступ:
Фішинг, експлуатація вразливостей нульового дня (Zero-day) в мережевому обладнанні, VPN-пристроях та поштових серверах.
Шкідливе ПЗ:
Створення кастомних деструктивних програм (вайперів), призначених для повного видалення даних, а також інструментів для маніпуляцій з промисловими системами керування (ICS/SCADA).
Приховання діяльності:
Маскування під звичайних кіберзлочинців або «хактивістів» для ускладнення процесу атрибуції атак
Перша консультація безкоштовна, на подальші запитання відповідаю за символічні 100$ на годину))
Кажіть голові KSF щоб він пішов нахєр, і йдіть у вірусних аналітиков!
Ні, дякую — нафіг ваші віруси і вірусну аналітику, така нудна тема)
Не нудна, ви хоть один раз зробіть кібер розслідування, і зрозумієте
дуже багата професія та тема
а так то у кожного є свої інтереси
Я думаю, що якщо б не піратки більшість місцевих програмістів були б звичними інженерами. Всі вони вчились і користувались піратським ПО у свій час.
Кожному своє
яке «своє» якщо у людей банально у 2000 році не було грошей на всі ці віндовси, офіси, фотошопи? Віндовс у 2000 році коштувала 300 баксів. Фотошоп коштував 600 баксів. Офіс500-800 баксів. А середня зарплатня була $42,47.
Це було і є не питання вибору, а платної спроможності.
О! Нагадало мій повністю ліцензійний CD диск з найближчого кіоску тих часів, там було кілька версій віндовз, офіса, фотошоп, мейл апка і ще якихось 100500 корисних програмок — за цілих8-10 гривень)
Serial key для основних програмуль друкували на обкладинці — дуже юзабільно)
я хз як мій батя в ті часи заробляв 40+ к гривень
він маг? не думаю
напишіть ким він працював і скажу чи він маг чи він корупціонер. В любому випадку, те що одна людина могла заробляти великі гроші не означає що всі могли заробляти.
Не пом’ятаю, в міліції напевно
Тут явно нужна помощь психиатра.
Та все нормально, якщо вірити юзверь-інфо, автор топіка — чесний, не зіпсований торентами,11-річний користувач ПК :-)
хахахахахахахах x1
хахахахахахахах х2
хахахахахахахах х3
хахахахахахахах x4
Ноль аргументов по теме статьи, ноль технических фактов
Типичный пример интернет-эксперта, который при отсутствии ума и знаний просто пытается оскорбить меня
Браво! Зарегался только чтобы меня оскорбить :D ?
Якщо переїхати на Linux або macOS, то купа проблем з вірусами відпадають автоматично.
Походу проблеми з вірусами тільки у автора топіка.
І проблема в тому що всім чхати на віруси і наукпоп. статті про них :-)
Людина працює інженером з контролю якості, але щиро вважає, що якщо вона особисто не бачить вірусів, то їх не існує, а попереджати про кібербезпеку — це нікому не потрібна дурниця
Абсолютне професійне комбо
Беріть вище: не простий інженегр, а головний черговий куа-макак на ЧАЕС!
Зарплатня невелика, проте дозволяють гратися на головному комп’ютері станції і майже нічого робити не треба) На ліцензійні іграшки грошей не вистачає, але я з торентів качаю і на голов. комп. встановлюю.. За 20 років роботи жодного віруса не схопив, тьфу-тьфу!
Упс, якась червона лампа заблимала — ніколи такого не бачив.. Сподіваюсь це не через порно-тулбар, що з’явився у хромі..
Момент, перевірю графітові стрижні, через 15 хвилин повернуся ;-)
Сергію, ставити піратський софт на робочий ПК — це такий рівень безвідповідальності, за який у нормальних компаніях звільняють у той же день.
Сучасна малварь працює непомітно, тому ваша «червона лампа» заблимає лише тоді, коли робочі доступи компанії вже будуть продані на тіньових форумах.
Біжіть перевіряти свої стрижні й моліться, щоб керівництво KSF не побачило, як їхній QA-інженер ризикує безпекою компанії ради торентів 😉
Та якби ми у 1986 році ще за часів СРСР, замість того щоб слідкувати за реакторами на ЧАЕС, у тетріс не гамали — у вас би зараз не було славетної серії ігор S.T.A.L.K.E.R! :-)
Така чорна невдячність..
А якщо просять встановити для роботи?
Якщо вас просять встановити на робочий комп’ютер піратське програмне забезпечення, я вам щиро співчуваю
Можете завантажити з Rutracker, комусь пощастить, але це не факт
Сергію! Будь ласка, зазирни до моїх правил YARA (залишив у статті), бо там є дуже багато правил для шкідливого ПЗ для macOS)
А ще в часи юрського чи крейдового періоду було популярно ставити програмний файрвол — де можна було онлайн бачити який додаток та куди стукає. Можна було автоматично або ручками блокувати підозрілу активність . В ще блокувати рекламу .
самий простий лайфхак (але небезкоштовний) — покупати ліцензію)
Сонечко, послухай дядю котрому трохи за тридцять — я з 12 років качав з торентів усякі ігри, фільми та музику і ні разу не було ніякого трояну чи віруса. В ті прадавні часи пізнього мезозою у вінді не було вбудованих антівірусів і популярними були такі динозаври як Аваст і антивірус Касперського, тож захист пересічного користувача був куди гіршим. Тим не менш, ніяких проблем не було.
На великих та популярних торрент-трекерах є живе ком’юніті, яке миттєво зносить будь-яку підозрілу хрінь. Я з набагато більшою впевненістю качав би якийсь репак гри від вована на якому 1000+ сідів, пара сотень коментів під роздачею і кряком відрублена уся можлива телеметрія, ніж офіційну програму де повно зондів що збирають всю твою інформацію з ПК задля «customer experience improvement».
Привіт, дякую за фідбек!
Велика до вас повага, що ви поділилися своїм досвідом, але є одна проблема
бувають потайливі віруси, які або тільки створилися, або ж вони дуже якісно написані
бувають підкупні коментарі нібито «все працює, скаржився віндовс дефендер, відключив і жодних троянів! все супер»
бувають стилери, які дуже тихо і непомітно крадуть дані, і потім самоліквідуються для того, щоб не було доказів про вірус і не було аналізу
Погані новини — те, що ви написали, називається «помилка того, хто вижив», якщо ви не зловили ≠ ніхто не зловив і їм можна довіряти
як я і написав, кожен 3 піратський сайт публікує ігри, чити, активатори з вірусами
ну або ви просто його не помітили :D
Але все одно, мені дуже приємно, що ви поділилися своїм досвідом, дякую за коментар, всього найкращого!
Справа в тому що це форум програмістів і людей, добре знайомих з комп’ютерами. Таких як я тут — переважна більшість. Як на мене, ваша target audience — це ’звичайні юзери’, умовні facebook moms які з технологіями взаємодіють на рівні ’як мені зробити так щоб на вайбері подзвонити кумі’. Тобто вам ці статті краще постити на інших ресурсах мабуть.
Так то да, але мені нікуди більше писати
я в доу хочу популярності і все таке, на гітхабі без піара продвінутися в топ неможливо, тому статті пишу тут :D